03.1DHCP
Automatisation de la configuration réseau
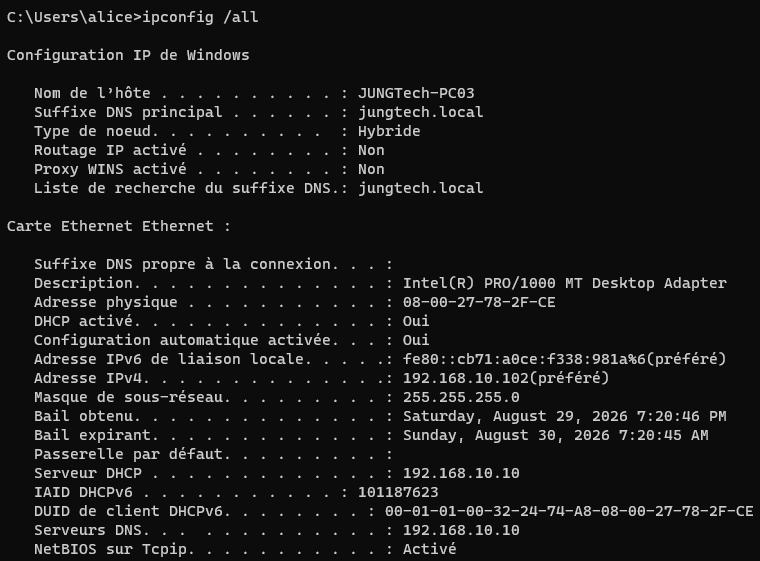
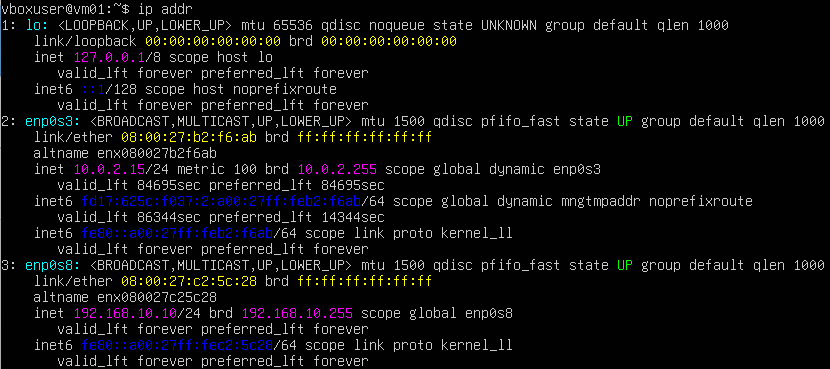
VM01 fournit automatiquement l’adressage IP aux clients du réseau JungTech-Network.
Le poste Windows 11 récupère ainsi son adresse IP et son serveur DNS sans configuration manuelle.
PLAGE192.168.10.100 – 192.168.10.200
DNS192.168.10.10 DNS distribué aux clients
03.2DNS — BIND9
Résolution de noms interne
VM01 héberge le service DNS interne avec BIND9. Il permet notamment de résoudre
le nom du contrôleur de domaine et d’exposer les enregistrements nécessaires
au bon fonctionnement d’Active Directory.
HÔTEdc01.jungtech.local
SRV_ldap._tcp.jungtech.local Localise le service d’annuaire LDAP du domaine
SRV_kerberos._udp.jungtech.local Localise le service d’authentification Kerberos
03.3Active Directory
Centralisation des utilisateurs et des groupes
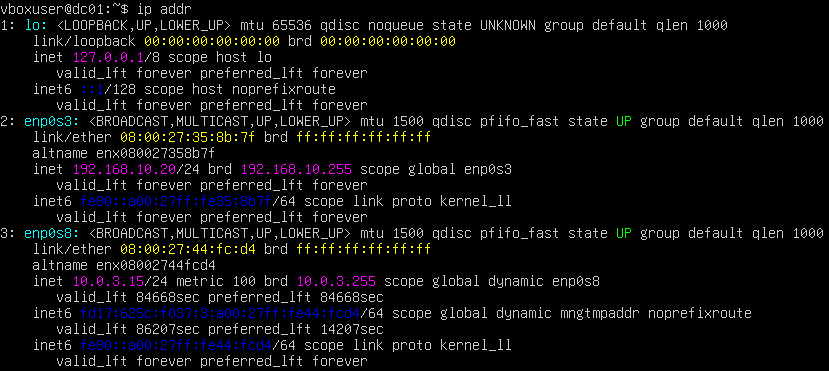
Le domaine Active Directory JUNGTECH.LOCAL est hébergé sur DC01
(Samba Active Directory Domain Controller). Les droits d’accès aux ressources
sont gérés via des groupes plutôt que directement par utilisateur, ce qui centralise
et simplifie l’administration.
Attribution des droits par groupe
| Utilisateur | Groupe AD | Droits sur les ressources |
|---|
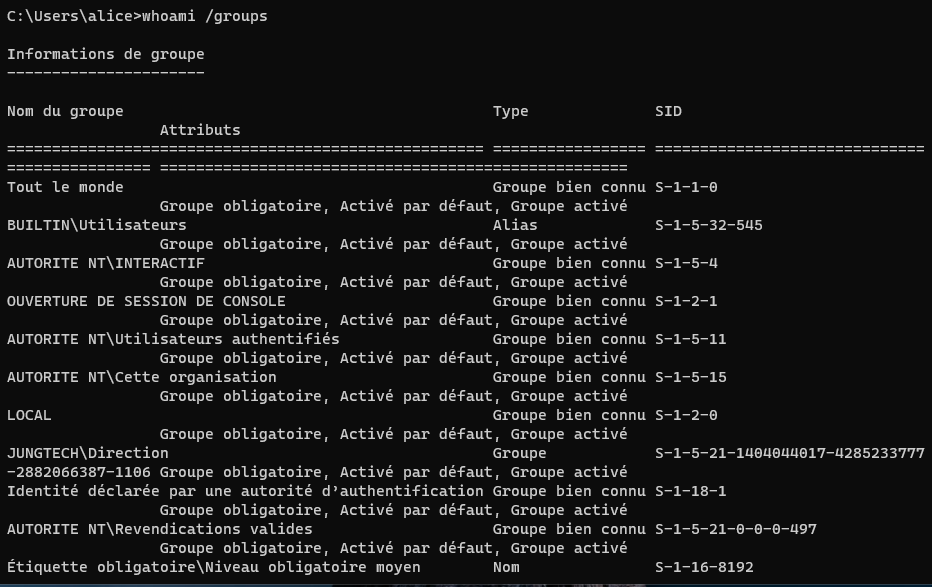
| Alice | Direction | Partage Direction |
| Bob | Comptabilite | Partage Comptabilite |
03.4Samba & Winbind
Deux rôles distincts pour Samba
Samba est utilisé à deux endroits du laboratoire, avec deux rôles bien séparés :
DC01
Samba Active Directory Domain Controller — héberge le domaine, l’annuaire LDAP et Kerberos.
VM01
Samba serveur de fichiers — héberge les partages réseau accessibles aux utilisateurs du domaine.
Winbind est utilisé sur VM01 pour intégrer la machine à l’Active Directory
et récupérer les utilisateurs et groupes du domaine. Il ne s’agit pas d’un
contrôleur de domaine : Winbind permet uniquement à VM01 de faire le lien
avec l’annuaire hébergé sur DC01.
03.5Kerberos
Authentification au sein du domaine
Kerberos est utilisé pour l’authentification des utilisateurs et des machines
au sein du domaine Active Directory. Il est fourni dans le cadre de Samba
Active Directory Domain Controller, et n’a pas été développé ou configuré
de manière indépendante.
03.6Partages réseau
Partages hébergés sur VM01
Trois partages sont mis à disposition sur VM01 : Commun, Direction et Comptabilite.
L’accès à chaque partage est conditionné par l’appartenance à un groupe Active Directory.
SMB\\192.168.10.10\Commun
SMB\\192.168.10.10\Direction
SMB\\192.168.10.10\Comptabilite
03.7Poste Windows
Poste client Windows 11
Le poste Windows 11 reçoit automatiquement son adressage réseau par DHCP,
est joint au domaine JUNGTECH.LOCAL et s’authentifie auprès
de l’Active Directory hébergé sur DC01. Une fois authentifié, l’utilisateur
accède aux partages réseau hébergés sur VM01 selon les groupes AD auxquels il appartient.